Alertan sobre ataques de Screen Overlay que roban credenciales mediante pantallas falsas en Android
Especialistas de SISAP alertan sobre el crecimiento de los ataques Screen Overlay, que usan pantallas falsas en Android para robar credenciales sin que los usuarios lo detecten.
Isabella Santos
Corresponsal de Deportes
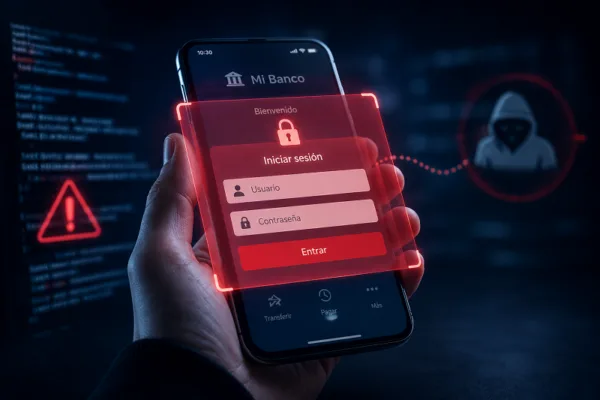
Especialistas de SISAP advierten sobre el aumento de una sofisticada técnica de ciberataque conocida como Screen Overlay, que permite a delincuentes robar credenciales y datos bancarios desde aplicaciones móviles sin que los usuarios lo perciban. Este método, que afecta principalmente a dispositivos con sistema operativo Android, utiliza malware para mostrar interfaces falsas sobre aplicaciones legítimas, engañando a las víctimas cuando ingresan información confidencial.
El ataque ocurre dentro del propio dispositivo del usuario, lo que lo hace particularmente difícil de detectar. El software malicioso obtiene permisos de accesibilidad o privilegios avanzados, lo que le permite monitorear la actividad del dispositivo y activar una pantalla falsa en el momento exacto en que la víctima abre una aplicación específica, como una de banca o redes sociales. Al introducir sus credenciales, la información es enviada directamente a los atacantes.
Según José Amado, gerente de la práctica de Identidades Digitales en SISAP, esta técnica representa una evolución del fraude digital tradicional. "Ya no se trata únicamente de engañar al usuario mediante correos electrónicos falsos; ahora los atacantes buscan infiltrarse en los dispositivos y aprovechar la confianza que las personas depositan en sus aplicaciones cotidianas", explicó.
Para mitigar el riesgo, los especialistas recomiendan una serie de medidas preventivas: descargar aplicaciones únicamente desde tiendas oficiales, verificar la legitimidad del desarrollador, revisar cuidadosamente los permisos solicitados (especialmente aquellos relacionados con accesibilidad y privacidad), mantener actualizado el sistema operativo y las aplicaciones, implementar soluciones de seguridad capaces de detectar comportamientos sospechosos, activar autenticación multifactorial y desconfiar de enlaces recibidos por mensajes o correos que soliciten instalar actualizaciones externas.
Además, destacan la importancia de fomentar una cultura de ciberseguridad tanto a nivel individual como organizacional. "La mejor defensa continúa siendo una combinación de tecnología, monitoreo constante y educación", indicó Amado, enfatizando que los usuarios deben mantenerse atentos a cualquier comportamiento inusual en sus dispositivos, especialmente en aplicaciones financieras.
Etiquetas
Compartir artículo
Isabella Santos
Corresponsal de Deportes
Apasionada del deporte dominicano. Cubre béisbol de Grandes Ligas, baloncesto y eventos deportivos nacionales. Comunicadora social de PUCMM.
Te puede interesar
Más noticias de Seguridad
Embajada de EE.UU. en Haití advierte a sus ciudadanos sobre zona de emboscada a la GSF
La Embajada de EE.UU. en Haití advierte a sus ciudadanos evitar una zona donde ocurrió una emboscada contra la GSF, en medio del aumento de la violencia armada en el país.
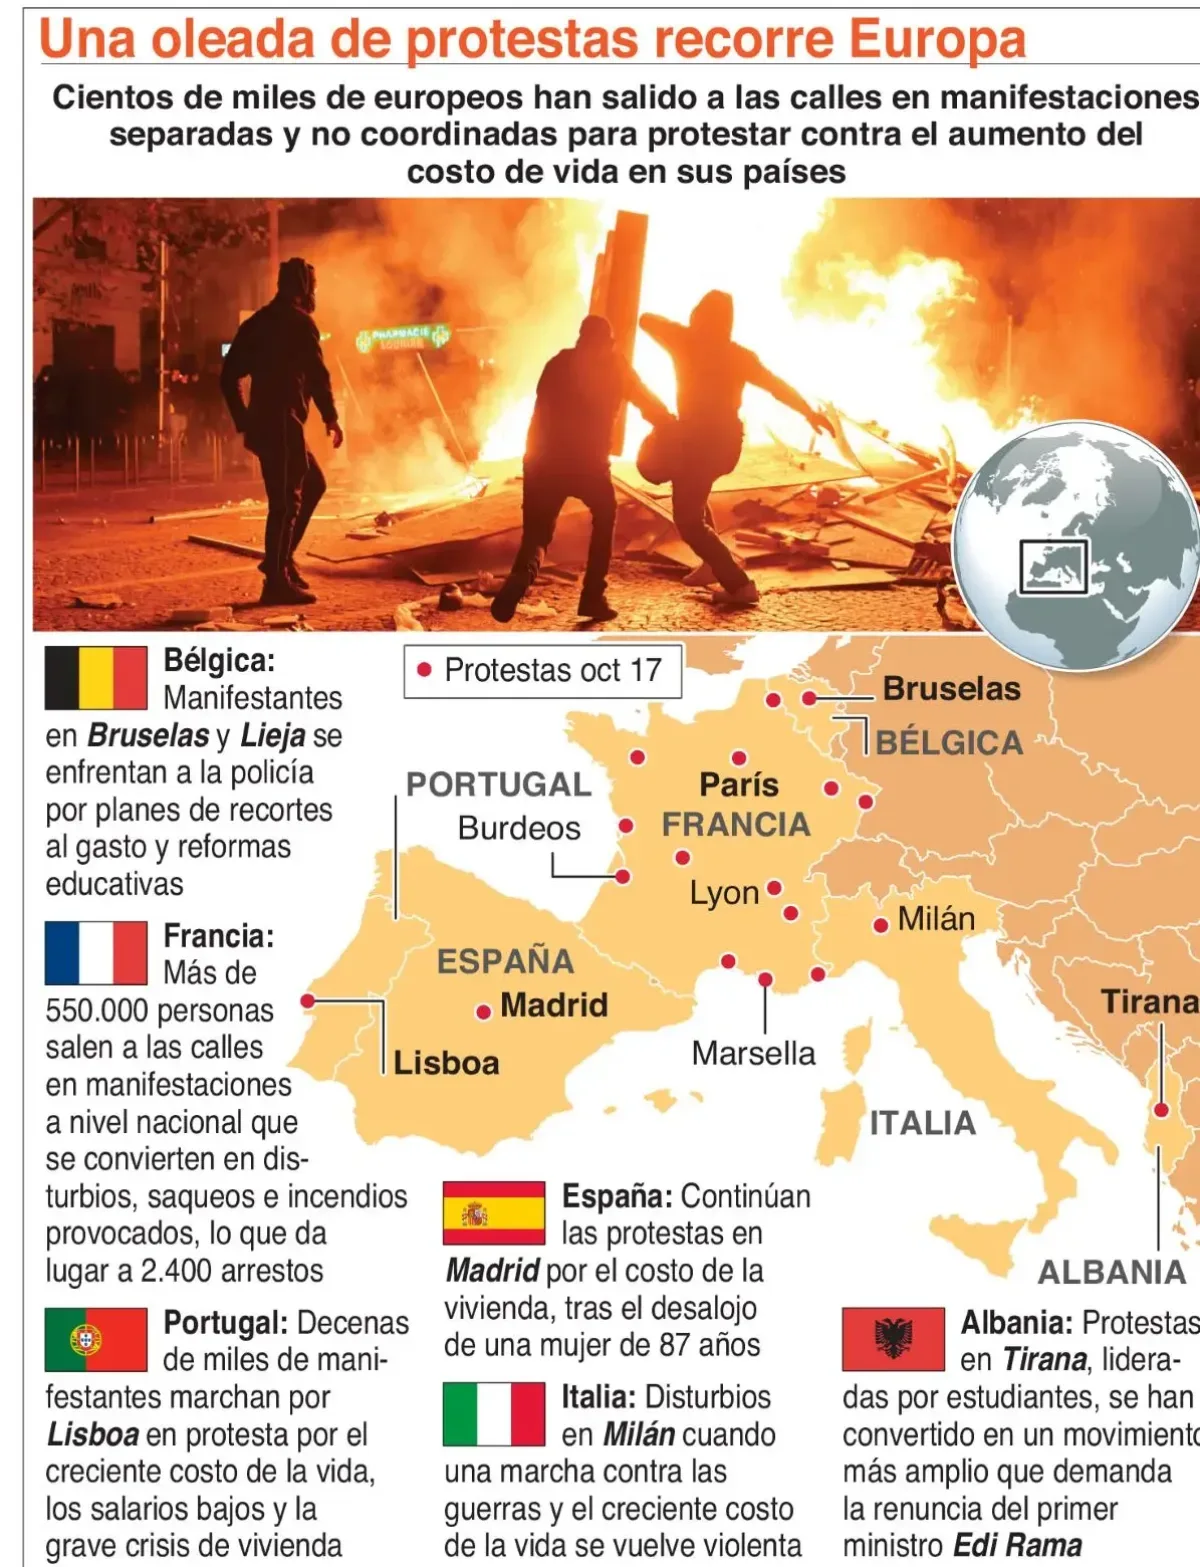
Francia implementa toques de queda ante protestas violentas por el costo de vida
Francia anuncia toques de queda localizados tras protestas violentas por el costo de vida, con más de 2.300 detenciones y preocupación en Italia por el efecto contagio.
PLD exige esclarecer muertes policiales y denuncia posible patrón de ejecuciones extrajudiciales
El PLD denuncia más de 180 muertes en intervenciones policiales y pide al Gobierno esclarecer posibles ejecuciones extrajudiciales, señalando responsabilidad del presidente Abinader.
Pandillas armadas en Haití: origen, expansión y amenaza a la seguridad nacional
Las pandillas armadas en Haití, surgidas hace 20 años y fortalecidas tras 2011, controlan territorios clave y son responsables de violencia sistemática, secuestros y ataques contra fuerzas internacionales.